你對公司的 AI 助理說:「把測試環境這個月多出來的費用處理掉。」
它讀了帳單,找到幾台看起來沒在用的主機,接著呼叫雲端的 API,把其中幾台關掉。
事後主管問了兩個問題:
- 是誰做的? 是哪個 agent?它代表誰?用的是自己的權限,還是借了你的?
- 為什麼可以做? 關掉這幾台主機,真的是「處理費用」的合理一步嗎?還是它誤會了,或被某段資料誤導?
第一個問題,雲端平台已經開始有答案。第二個問題,目前大多還得靠企業自己設計。這篇文章想說明的,就是這兩個問題之間的落差,以及為什麼看得懂雲端架構的人,才管得住 AI。
存取數位資產的「關係」一直在變
談 agent 之前,先看公司的數位資產(資料、系統、雲端上的服務)被誰存取,這件事怎麼一路變過來。下面四種關係是依出現的順序排的,但它們不是一代取代一代,今天的企業裡通常四種同時存在。
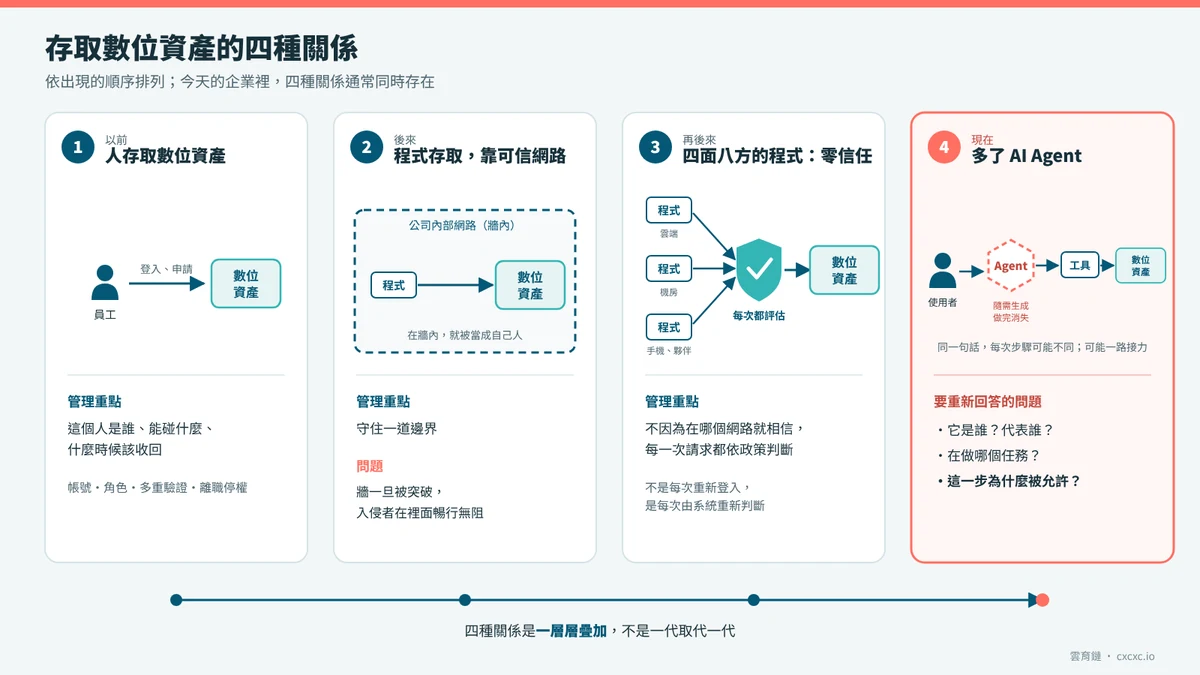 四種關係依出現順序排列,但在今天的企業裡是一層層疊加、同時存在。
1. 人存取數位資產
最早的主角是人。管理的重點是「這個人是誰、能碰什麼、什麼時候該收回」:帳號、角色、多重驗證、離職時停權。我們對這條「人取用資源」的關係,設計了一整套互動:申請、核准、登入、稽核。
2. 程式存取數位資產,靠「可信網路」
接著,程式也開始自己去拿資料、呼叫服務。早期的做法很直覺:程式放在公司的內部網路裡,就被當成自己人。安全靠的是一道邊界,只要在牆內,就可以通行。
問題是,牆一旦被突破,入侵者在裡面幾乎暢行無阻。Google 在 2014 年發表 BeyondCorp,談的正是這種邊界式安全的弱點。
3. 四面八方的程式都要存取,所以「零信任」
後來程式散在各處:雲端、機房、分公司、手機、合作夥伴的系統。已經沒有一道牆能把「自己人」圍起來。
於是有了零信任:不因為你在哪個網路裡就相信你,每一次存取都要被評估。美國國家標準與技術研究院(NIST)在 2020 年發布的零信任架構文件,就是以「保護資源」而不是「保護網路」為中心。
要注意,零信任不是每次都叫人重新登入,而是每次請求都由系統依政策重新判斷,該放行還是該擋。
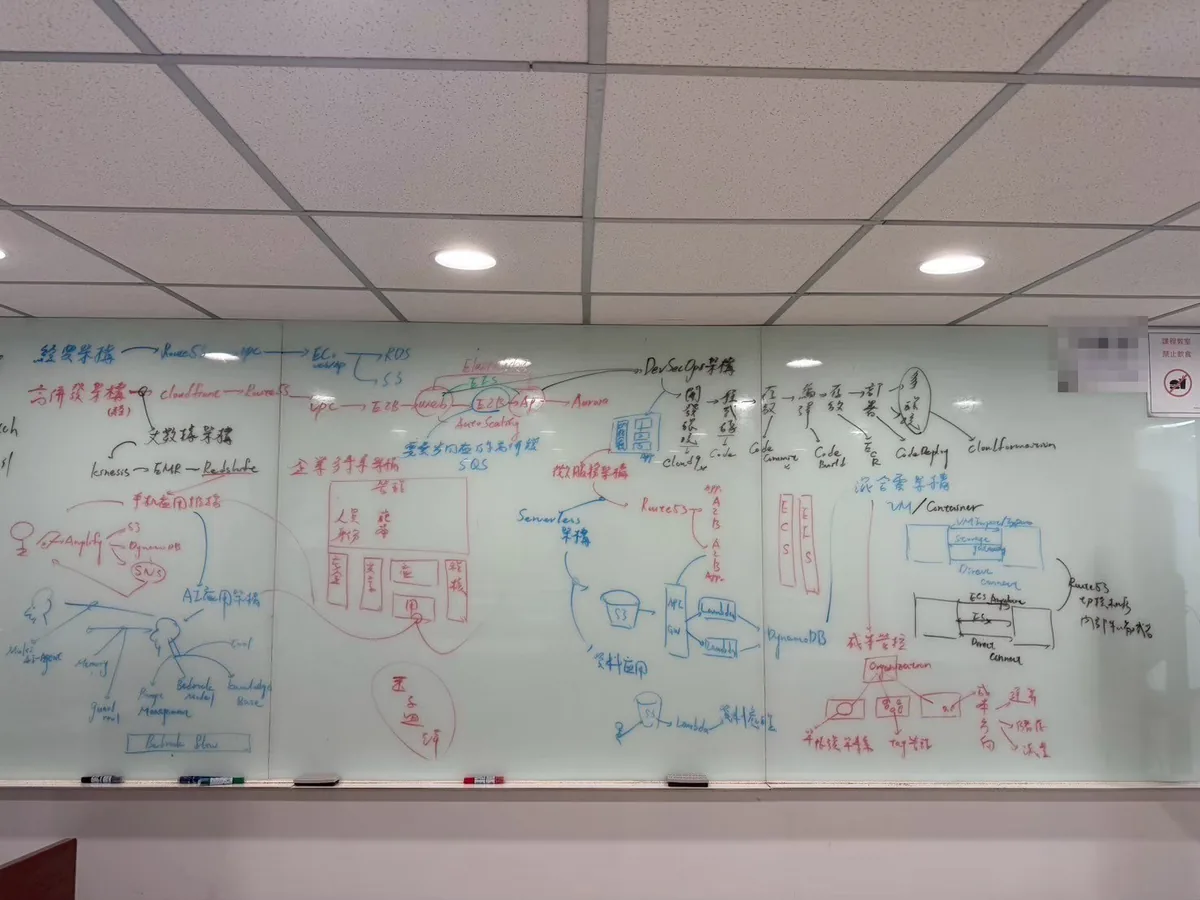
我在課堂上常用的比喻:直男和渣男
第 2 種關係像直男。他願意跟對象成一個家,在這個家裡,兩個人可以自由使用家裡所有的設備。代價是,這個家要自己顧,自己做高可用:萬一台北的房子壞了,得先有應對。
第 3 種關係像渣男。他是浪子,四海為家,不必常待在同一個家。要洗衣服,就去用外面的洗衣機,每次都得付費、驗明身分才能用。
可信網路就像那個家:進了門就能自由使用,但整個家要自己維護。零信任就像外面的洗衣機:走到哪裡都能用,但每一次都要驗證。
4. 現在多了 AI Agent
現在,關係裡多了一種新的角色:AI Agent。
Agent 可以依使用者的需求很快被建立出來,做完事就消失。它也不像傳統程式,所有步驟都事先寫死:同一句「處理費用」,它這次可能查帳單,下次可能直接關機。它還可能一路接力:你交代 agent,agent 呼叫工具,工具再去碰數位資產。
所以我們要回答的,不只是「它是誰」,還有「它代表誰、在做哪個任務、這一步為什麼被允許」。這條存取關係,需要重新定義、重新管理。
Google 怎麼想:Beyond Zero 的重點
Google 在 2026 年 7 月 27 日發表官方文章〈Going Beyond Zero〉,提出一個新的企業安全模式,對應的論文《Beyond Zero: Enterprise Security for the AI Era》(Joseph Valente、Michal Zalewski)在 2026 年 5 月 21 日以預印本形式公開。
先講清楚它的定位:Google 說這是 Alphabet 內部的早期原型與部署,不是可以購買的產品,論文也還是預印本。以下整理的是它的設計方向。先看整體,再一點一點拆開。
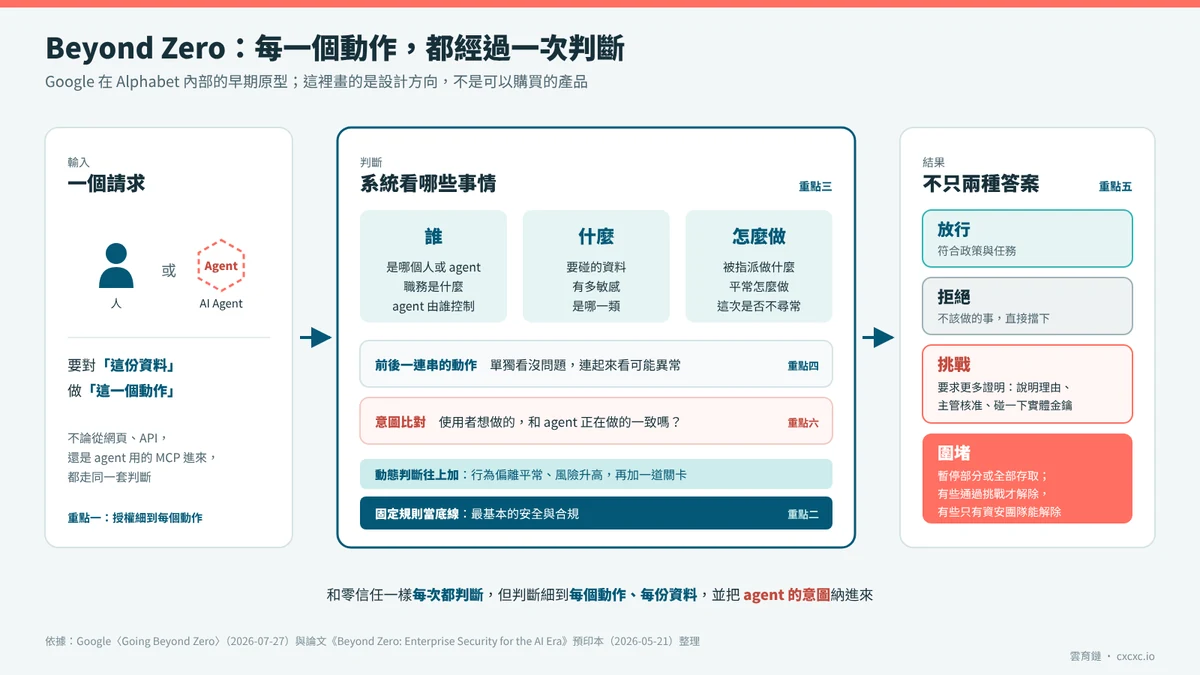 Beyond Zero 的六個重點,放在同一張圖上。
重點一:授權單位從「整個應用程式」縮到「每一個動作」 以前的做法多半是:你有權使用這個系統,就能用裡面的功能。Beyond Zero 主張,判斷要細到「對這份資料做這一個動作」,而且不論是從網頁、API,還是 agent 用來接工具的 MCP(Model Context Protocol,讓 AI 連上外部工具的通用介面),都用同一套判斷。
重點二:固定規則當底線,動態判斷往上加 固定的政策負責最基本的安全與合規。在這之上,系統會觀察行為,一旦看到偏離平常、風險升高的狀況,再加一道關卡。
重點三:判斷時看三件事 論文把判斷依據整理成三類:
- 誰:存取的人或 agent 是誰,職務是什麼,agent 由誰控制。
- 什麼:要碰的資料有多敏感、是哪一類。
- 怎麼做:這個人或 agent 被指派做什麼、平常怎麼做。例如他目前只負責客戶 A、B、C,那去碰客戶 D 的資料就不尋常。
重點四:不只看單一動作,也看前後一連串的動作 一個動作單獨看可能沒問題,但把前後幾十個動作放在一起看,可能就露出異常。論文把這點列為和 BeyondCorp 的差別之一。
重點五:不只放行或拒絕,還可以「挑戰」或「圍堵」 系統的判斷除了放行、拒絕,還可以要求更多證明,例如說明理由、主管核准、碰一下實體安全金鑰。情況更嚴重時,可以暫停部分或全部存取,有些要通過挑戰才解除,有些只有資安團隊能解除。
重點六:檢查「使用者想做的事」和「agent 正在做的事」是否一致 論文提出,要把使用者的意圖和 agent 的意圖放在一起比對,用來降低 agent 被惡意內容誘導(prompt injection)的風險。它也呼籲業界訂標準,讓每一個 agent 動作,都能追到是哪個 agent、由誰控制、為了哪個任務。
這些概念並非全部從零開始。NIST 2020 年的文件已經是以資源為中心,也提過要參考近期的行為來判斷信任。Beyond Zero 比較新的地方,是把判斷拉到「每個動作、每份資料」的層級,並把 agent 的意圖納入判斷。論文沒有提供誤判率、延遲或成本的數據,目前看它,應該當成一個方向。
AWS 和 Google Cloud,現在做到哪裡?
拿 Beyond Zero 的幾個重點,對照兩大雲公開的產品文件(查核到 2026-11-07)。
| Beyond Zero 想做的事 | AWS | Google Cloud | 白話結論 |
|---|---|---|---|
| agent 有自己的身分 | Amazon Bedrock AgentCore 的身分功能,2025-10-13 正式推出(GA) | Agent Identity,2026-04-22 正式推出 | ✅ 兩家都有,但要自己啟用、設定 |
| 知道 agent 代表哪位使用者 | 可以把「使用者+agent」綁在一起;但其中一種用法只傳一個使用者名稱,平台不會幫你驗證是不是真的 | 可以設定成「進門驗使用者、出門取兩者權限的交集」 | ⚠️ 有,但要選對做法、自己配置 |
| 每個動作都授權 | AgentCore Policy(2026-03-03 GA),可以在 agent 呼叫工具時擋下 | 可以替 agent 設允許與拒絕規則(2026-05-06 GA) | ⚠️ 已能細到「工具」層級;細到資料的哪一列、哪一欄,還是要自己做 |
| 判斷任務意圖是否一致 | 已讀文件中沒看到開箱即用的功能 | 已讀文件中沒看到開箱即用的功能 | ❌ 目前要自己設計 |
| 主管核准、挑戰 | 已讀文件中沒看到開箱即用的功能,可以自己串 | 2026 年 5 月官方文章列為「即將推出」,後續未查到 | ❌ 目前要自己設計 |
| 留下紀錄 | 有監控與紀錄服務 | 有稽核紀錄,部分要另外開啟 | ⚠️ 有紀錄,但不代表預設就能還原「為了哪個任務」 |
第三方軟體在補哪一塊?
雲端平台之外,身分安全廠商和開源專案也在處理這個問題。它們大多從「agent 是誰、能碰什麼、怎麼收回」切入。
| 名稱 | 類型 | 在補哪一塊 | 狀態 |
|---|---|---|---|
| SPIFFE/SPIRE | 開源標準與工具 | 自動替程式發放短時效的身分證明,到期就換新,不必在程式裡放一把用很久的金鑰。agent 出現之前就有,很多公司拿來管微服務 | 開源,持續維護 |
| Okta for AI Agents | 身分管理廠商 | 找出公司裡有哪些 agent,替每個 agent 登記一位負責的人,設定它能連哪些系統,一鍵停用,並把工具呼叫記錄下來 | 2026 年 3 月宣布、4 月底上市;5 月 14 日宣布可與 AWS AgentCore 整合 |
| Microsoft Entra Agent ID | 身分管理廠商 | 每個 agent 有自己的身分和登入紀錄,有業務負責人與技術負責人,可以單獨套用存取規則,也能只停用出問題的那一個 | 2026 年 6 月 2 日官方文章寫明已正式推出 |
| CyberArk Secure AI Agents | 特權帳號管理廠商 | 找出 agent,只在需要的時候給它需要的權限,平常不留常駐的高權限,並監看 agent 的操作 | 2025 年 11 月 4 日宣布正式推出 |
| Aembit | 身分安全新創 | 驗證「使用者+agent」後發出短時效的通行證,或放一個閘道在 agent 和工具之間,替每位使用者換發各自的憑證 | 2026 年 4 月宣布正式推出 |
這些產品都很新,而且都需要自己導入、設定規則。它們能回答「它是誰、能碰什麼」,但「這一步在這個任務裡為什麼被允許」,目前還是要靠企業自己定義。
海內外有哪些企業在走這條路?
NVIDIA 和它的資安夥伴
做 AI 晶片的 NVIDIA 也投入這件事,而且直接拉了一整圈資安廠商一起做。
- 2026 年 3 月:推出開源的 agent 執行環境 OpenShell。每個 agent 在自己的隔離空間裡跑,能碰哪些檔案、連哪些網路、執行哪些程式,都由系統層的規則控制,agent 自己改不掉,每一次放行或拒絕都留下紀錄。官方說明當時仍是早期預覽版。
- 2026 年 9 月 28 日:推出 Open Agent Safety Platform,把 OpenShell 和跑在 NVIDIA 網路晶片上的監看系統 Sentry 組在一起。NVIDIA 表示,Sentry 會驗證 agent 的身分,agent 一旦想越界,可以在毫秒內被隔離。
- 2026 年 10 月 21 日:發布 OpenShell 的參考架構,列出合作的資安廠商,包括 CrowdStrike、Palo Alto Networks、Cisco、Okta、TrendAI(趨勢科技)、Microsoft、Google Cloud、1Password、Check Point、F5、Fortinet、Zscaler。
要注意,名單上的合作不等於每一項整合都能用了。以 Palo Alto Networks 為例,它在 10 月 21 日的文章裡說明,執行期防護已經正式推出,但替每個 agent 驗證身分、依任務限縮權限的功能,和 NVIDIA 的整合「還在進行中」。
Google 自己 Beyond Zero 本身就是 Google 在 Alphabet 內部的原型與部署。
Uber(海外,公司自述) Uber 工程團隊發表過兩篇文章,可以看出一條「先管身分、再管行為」的路。
- 2026 年 5 月:Uber 自述從 2025 年開始建立內部 agent 平台。每個 agent 都登記在案,每經過一層呼叫,就重新換一張只有幾分鐘效期的通行證。
- 2026 年 11 月 6 日:把管理從「能碰哪些資源」延伸到「行為是否合乎宣告的用途」。每個 agent 有一份登記,寫明擁有者、允許做的事、限制和風險等級。上線前先用「只觀察、不阻擋」的模式跑一段時間,校準之後才真的擋。
Uber 也很坦白:最有效的做法,是把 agent 限縮在明確的用途裡,代價是犧牲一部分彈性;這些控制「降低風險,但沒有消除風險」。以上都是公司自述,不是第三方稽核,也沒有公開數據。
阿里雲(海外,產品文件) 阿里雲有 Agent Identity 的技術文件,描述 agent 換取臨時權限去呼叫雲端 API,並在操作紀錄裡留下 agent 的身分資訊。文件頁沒有標示日期和正式推出狀態,目前視為機制說明。
臺灣 臺灣讀者熟悉的趨勢科技(TrendAI),在 2026 年 3 月 24 日宣布 Agentic Governance Gateway,5 月發表中文觀點文章,談 agent 的身分、授權、動作與證據;同時也名列 NVIDIA OpenShell 的資安合作夥伴。這些是產品公告與合作宣布,我們沒有看到可以公開驗證的技術規格。另外,Google Agent Identity 在臺灣區域(asia-east1)已經可以使用,但這是服務可用地區,不代表臺灣企業已經導入。
回到我們自己:人要看懂什麼
前面談了很多新產品,但真正要回答「這一步為什麼被允許」的,還是看得懂架構的人。
團隊讓 AI 參與了大部分開發,寫程式、改版面、產生部署設定、跑測試。但每一步都對應到前面談的幾件事:
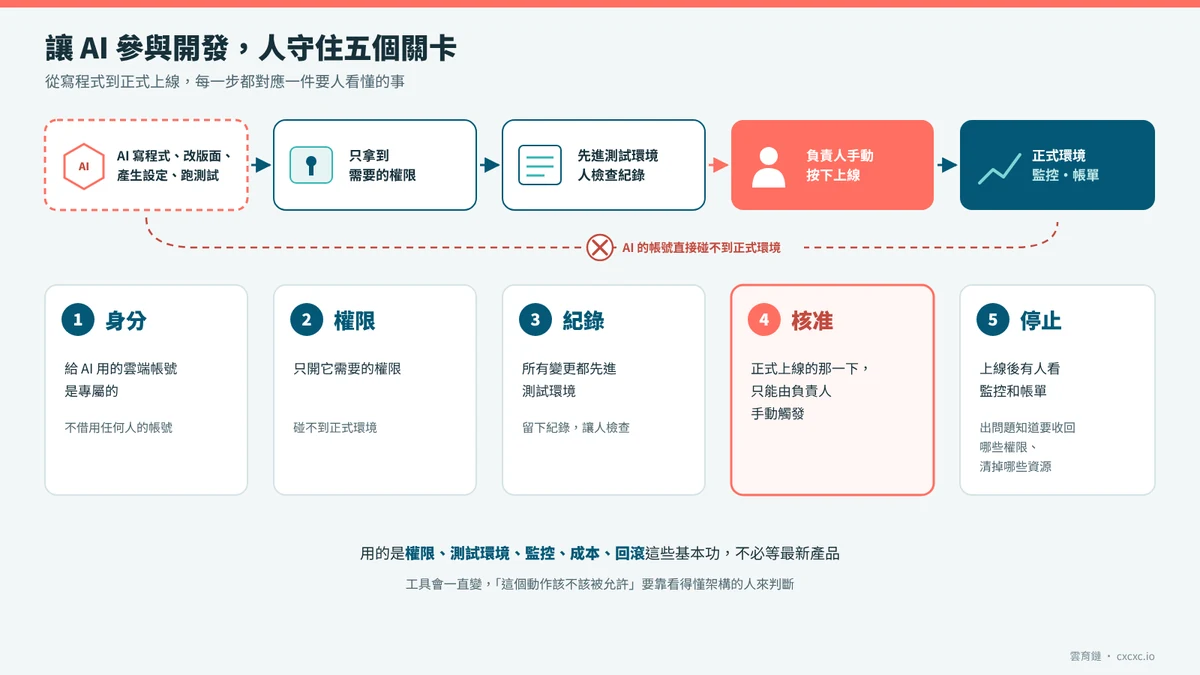 從寫程式到正式上線,每一步都對應一件要人看懂的事。
- 身分:給 AI 用的雲端帳號是專屬的,不借用任何人的帳號。
- 權限:只開它需要的權限,碰不到正式環境。
- 紀錄:所有變更都先進測試環境,留下紀錄讓人檢查。
- 核准:正式上線的那一下,只能由負責人手動觸發。
- 停止:上線後有人看監控和帳單,出問題知道要收回哪些權限、清掉哪些資源。
這些都不需要等最新產品,用的是權限、測試環境、監控、成本、回滾這些基本功。它們也正是 AWS 解決方案架構師(SAA)、AWS AI Practitioner(AIF)、GCP ACE 反覆在考的東西。工具會一直推陳出新,但「這個動作該不該被允許」的判斷,需要人先看懂底層的架構。
一起學,比一個人追新產品快
agent 相關的產品幾乎每個月都在變。真正讓人跟得上的,往往是身邊有一群在不同公司、做不同角色,願意交換經驗的人:誰把哪個流程交給了 agent、權限怎麼設、踩過哪些坑。
雲育鏈的學員社群不分班別,AWS 架構、AI、GCP 各班的學員都會互相認識,結業後也有學長姐餐會、課後交流餐會和前輩講座。
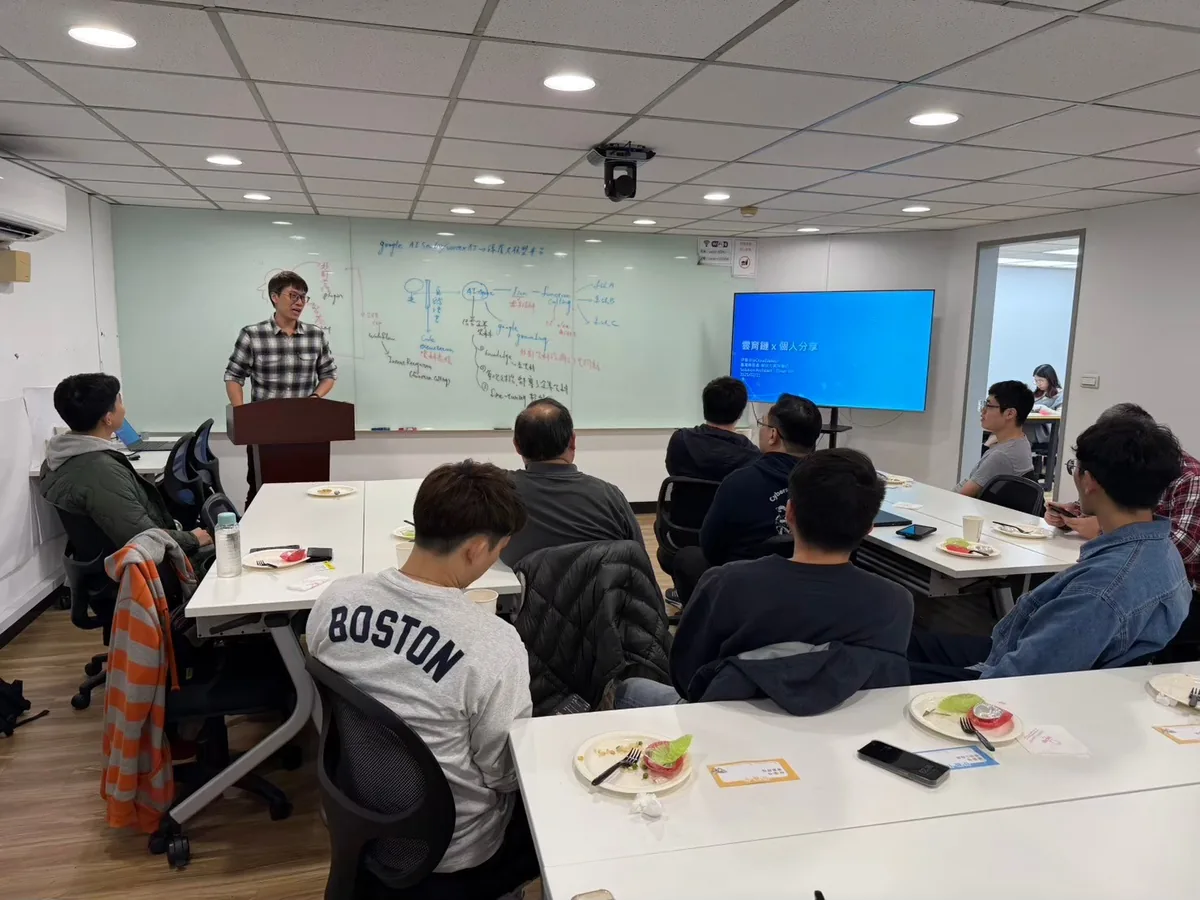 學員交流餐會,邊吃邊聊,也邊聽前輩分享。
常見問題
AI Agent 存取雲端,和一般程式有什麼不同?
一般程式的步驟大多事先寫好,agent 會依使用者的一句話自己規劃步驟,同一個要求每次做法可能不同。它還可能一路接力呼叫其他工具。所以除了「它是誰」,還要能回答「它代表誰、在做哪個任務、這一步為什麼被允許」。
零信任是不是每次都要重新登入?
不是。零信任是每一次存取請求都由系統依政策重新評估,不因為在內部網路就直接放行。系統可以參考你近期的驗證狀態,不需要每次都叫人輸入密碼。
Google Beyond Zero 可以買來用嗎?
目前不行。Google 說它是 Alphabet 內部的早期原型與部署,相關論文仍是預印本。它比較像是指出未來方向:授權細到每個動作、加入 agent 意圖的判斷、可以挑戰或圍堵。
雲端平台都有 agent 身分了,是不是就安全了?
不一定。AWS 和 Google Cloud 都已經正式推出 agent 身分相關功能,但要自己啟用、設定規則、接進架構才有效。「這個動作在這個任務裡為什麼被允許」,目前多半還要企業自己設計。
想學會管 AI Agent 的權限,要從哪裡開始?
先把雲端的權限、網路、監控、成本這些基本功學紮實。可以從 AWS 解決方案架構師考證班 建立架構觀,或從 AWS 雲端 AI 架構認證實作班 動手做 agent、學 Guardrails。還不確定先學哪一個,可以先讀〈雲端證照該考哪張?〉。
想先看懂雲端架構,可以從 AWS 解決方案架構師認證指南 開始;想了解 agent 的實作,可以參考 AWS AI Practitioner 認證指南,以及李秉鴻的著作《深談 AWS 雲端上的 AI Agent》(看著作)。
作者|李秉鴻 雲育鏈股份有限公司總經理,《大話 AWS 雲端架構》《深談 AWS 雲端上的 AI Agent》作者,國立中央大學講師。看講師完整介紹・看著作